10 月 21 日,全球广泛使用的服务器端编程语言 PHP 被曝出两个高危安全漏洞( CVE-2026-109618、CVE-2026-109619),统称 "PHP2Shell"。在特定条件下,攻击者无需身份认证即可利用相关漏洞实现远程代码执行,可能导致网站被篡改、敏感信息泄露甚至服务器失陷。
360第一时间完成漏洞复现与攻击路径验证,并给出修复建议。同时,360宣布面向企业用户免费开放图龙锋安全体检服务,协助企业排查相关风险。
CVE-2026-109618、CVE-2026-109619
PHP 远程代码执行漏洞复现
PHP广泛应用于政府网站、企业业务系统及各类互联网平台,此次漏洞影响范围广泛,潜在安全风险突出。据公开数据,仅已确认暴露的受影响服务器就超过百万台,其中大量主机使用已结束官方支持的 PHP 版本,需要升级至受支持版本,或核查供应商补丁及此次专项源码回移植方案。漏洞曝光后,荷兰、芬兰、日本等多国政府机构和企业网站采取临时关站等方式紧急避险。
针对这一安全风险,360安全专家建议,政企单位应及时核查自身PHP版本及相关组件,优先升级至官方修复版本;对于暂时无法升级的系统,应结合官方公告采取必要的临时防护措施,并持续监测异常访问和攻击行为。
随着AI技术加速应用于漏洞发现、分析与利用,网络攻击正向自动化、规模化演进,漏洞从发现到被利用的时间窗口可能进一步缩短。传统依赖人工审计、周期性扫描和补丁响应的防护方式,正面临发现效率和覆盖范围的双重挑战。面对机器速度的攻防对抗,安全防御更需要借助AI主动挖掘未知漏洞,将风险排查和治理前移,提升漏洞治理与安全防护能力。
360方面表示,其自主研发的AI漏洞挖掘智能体“图龙锋”,依托安全专业大模型与多智能体协同架构,将安全专家经验、漏洞知识库与验证工具深度融合,可协助企业开展代码分析、漏洞挖掘与动态验证,形成可验证、可复现的漏洞发现结果,帮助企业更早识别潜在安全隐患,推动安全防护从被动响应向主动发现转变。
截至目前,图龙锋已累计挖掘漏洞超过1.5万个,其中包括Windows中潜伏五年、Office中隐藏八年的安全漏洞,已有500余家企业接入图龙锋开展专项安全测试,包括麒麟软件、统信软件、金蝶、首都在线、山石网科等企业。
专项支持期间,企业用户通过图龙锋SaaS版上传经授权的PHP项目源码、相关运行库或软件安装包,由图龙锋开展智能安全检测,协助识别PHP2Shell相关漏洞风险及其他潜在安全隐患。同时,企业还应结合实际部署环境、PHP运行版本及补丁状态开展综合核查,及时完成安全更新。
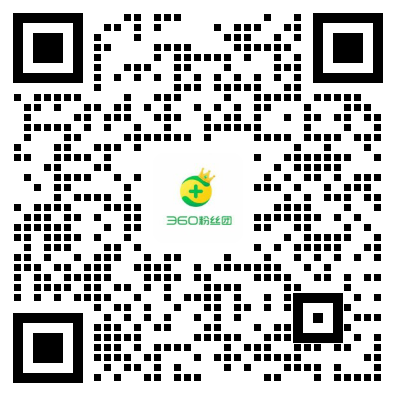
扫描二维码,获取360图龙锋专项支持
安全自查:
请立即排查所有线上、测试、预发环境使用的 PHP 版本及部署方式,可参考以下命令:
#查看 PHP 版本
php -v
php-fpm -v
#查找可能的 PHP 相关进程与配置
ps aux | grep -E 'php|fpm|apache|nginx'
find / -name "php.ini" 2>/dev/null
find / -name "php-fpm.conf"
修复方案:升级为主,缓解为辅
官方已提供安全版本:
请立即升级至 PHP 8.5.12、8.4.27、8.3.36 或 8.2.35。升级后必须重启相关服务(php-fpm、Apache、Nginx 等)。
如何升级:
优先使用操作系统包管理器更新(Ubuntu/Debian、CentOS/RHEL 等主流发行版已推送修复包)。
或从官方下载页面获取源码包自行编译安装:https://www.php.net/downloads.php
升级完成后执行 php -v 确认版本号已更新。
针对已停止支持版本(PHP 8.1 及更早):
PHP 8.1 / 8.0 / 7.4:官方提供了最小源码回移植,可自行编译临时修复。相关链接如下:
PHP 7.4:https://github.com/php/php-src/t ... -2026-109618-109619
PHP 8.0:https://github.com/php/php-src/t ... -2026-109618-109619
PHP 8.1:https://github.com/php/php-src/t ... -2026-109618-109619
(注意:此方案仅临时修复这两个漏洞,其他历史安全问题依然存在,强烈建议尽快升级到官方支持版本)
PHP 7.3 及更早(含 5.x):
官方无补丁,风险极高。公网暴露系统如短期无法升级,建议临时限制访问或下线。
公网优先修复:
所有对外公网接口均为高危攻击面,应优先修复;内网隔离系统可延后排期,但仍需限期升级。
临时缓解措施(仅作为过渡手段,不能替代正式升级)
若无法立刻升级,请立即落实以下措施并重启所有 Worker:
设置 session.upload_progress.enabled = 0禁用会话上传进度;
设置 memory_limit = -1(建议通过 php_admin_value 强制生效)该设置仅用于降低部分攻击路径风险,会取消 PHP 自身的内存上限,应结合资源隔离、请求限制和内存监测使用,并评估内存耗尽对服务可用性的影响;
降低 post_max_size;
PHP 8.5 环境额外设置 fatal_error_backtraces = 0;
在 Web 服务器/反向代理层限制请求体大小、字段数量、multipart 部分数等。
注意:临时措施只能降低部分攻击路径风险,无法完全消除威胁。正式升级仍是唯一彻底的解决方案。
360数字安全 |
|
|
|
|
|
|

 京公网安备11010502062738号
京ICP备08010314号-6 Copyright©2005- 360.com 版权所有 360互联网安全中心


 安全卫士
 极速浏览器
 360壁纸
 360摄像机
 纳米work
 手机卫士
评论
直达楼层